La seguridad de las aplicaciones web modernas suele centrarse en gran medida en vulnerabilidades importantes como la inyección SQL, el cross-site scripting (XSS) o la ejecución remota de código. Sin embargo, algunas de las debilidades de seguridad más ignoradas son las sutiles fugas de información que ayudan a los atacantes a mapear y atacar los sistemas con mayor eficacia.
Uno de los ejemplos más comunes es la enumeración de usuarios.
En Blue Trail Software, creemos que el desarrollo de software seguro requiere atención no solo a las vulnerabilidades críticas, sino también a las debilidades más pequeñas que los atacantes suelen combinar en cadenas de ataque más grandes. Las vulnerabilidades de enumeración de usuarios pueden parecer menores a simple vista, pero pueden aumentar significativamente la eficacia de los ataques de fuerza bruta, del credential stuffing, que reutiliza credenciales filtradas, de las campañas de phishing y de los ataques dirigidos a cuentas.
¿Qué es la enumeración de usuarios?
La enumeración de usuarios ocurre cuando una aplicación revela, sin querer, si un nombre de usuario, una dirección de correo electrónico o una cuenta existe en el sistema.
En la práctica, esto significa que un atacante puede preguntar:
“¿Este usuario tiene una cuenta aquí?”
y la aplicación le da la respuesta por accidente a través de:
los mensajes de error
el tiempo de respuesta
los mensajes del registro
el comportamiento del restablecimiento de contraseña
los flujos de autenticación
Aunque esto pueda parecer inofensivo, incluso pequeños fragmentos de información pueden volverse valiosos para los atacantes cuando se combinan con otras vulnerabilidades o con credenciales filtradas.
Por qué la enumeración de usuarios es un riesgo de seguridad
La enumeración de usuarios mejora significativamente la eficiencia de varios ciberataques comunes. Los atacantes pueden usar información de cuentas válidas para:
lanzar ataques de credential stuffing
realizar intentos de inicio de sesión por fuerza bruta
crear campañas de phishing dirigidas
identificar usuarios de alto valor
validar credenciales filtradas en brechas anteriores
mapear las cuentas de una organización y la identidad de sus empleados
En sistemas sensibles, el simple hecho de confirmar que una cuenta existe puede exponer a los usuarios a riesgos adicionales. Por ejemplo:
plataformas de salud
sistemas financieros
software empresarial
portales de denuncia
aplicaciones internas de negocio
pueden contener cuentas en las que el anonimato o la privacidad son críticos.
Dónde suele aparecer la enumeración de usuarios

Las vulnerabilidades de enumeración de usuarios suelen aparecer en los flujos de autenticación y de gestión de cuentas.
Formularios de inicio de sesión
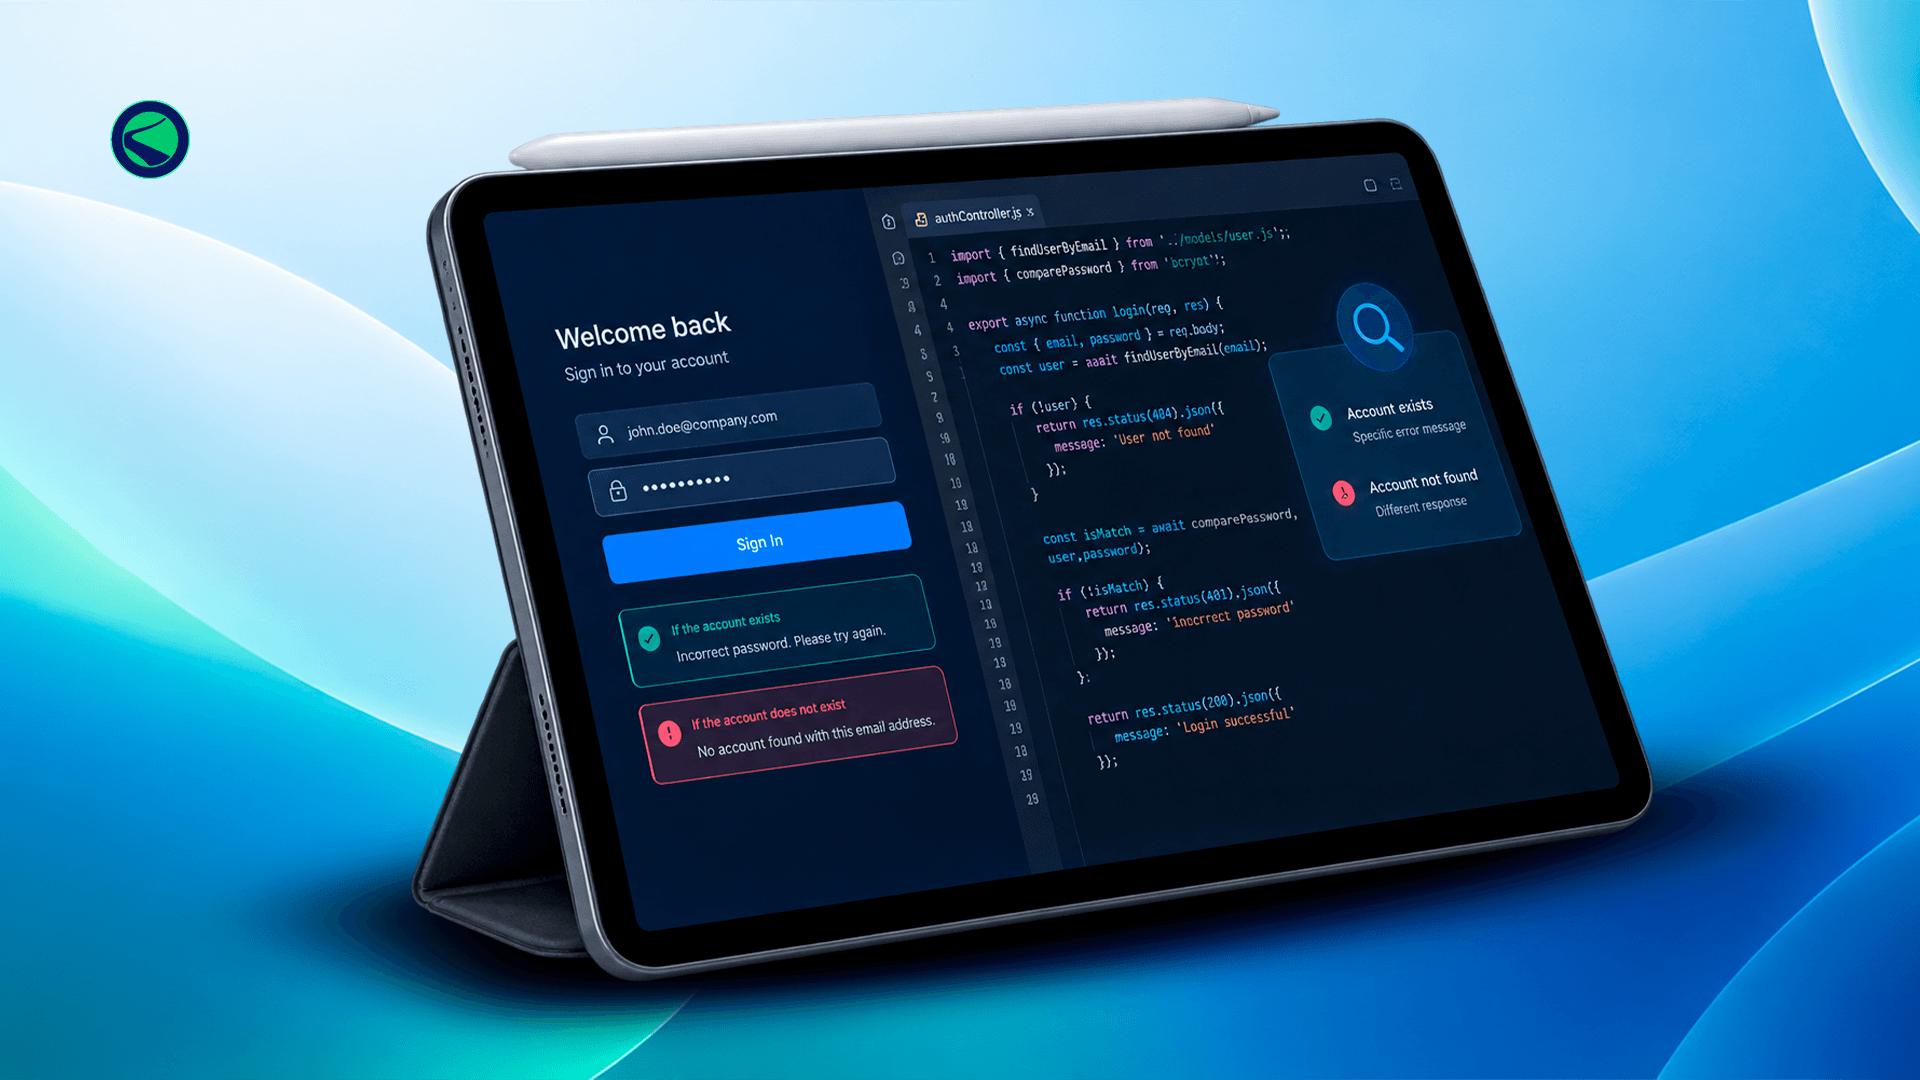
La fuente más común son los formularios de inicio de sesión que dan respuestas distintas según si un nombre de usuario existe o no.
Ejemplo inseguro
“El nombre de usuario no existe” vs. “Contraseña incorrecta”
Esto confirma qué cuentas son válidas.
Enfoque seguro
“Usuario o contraseña no válidos”
Usar mensajes de error de autenticación genéricos impide que los atacantes distingan las cuentas válidas de las que no lo son.
Flujos de restablecimiento de contraseña
Los flujos de recuperación de contraseña suelen exponer si una cuenta existe.
Ejemplo inseguro
“No se encontró ninguna cuenta con este correo electrónico”
Enfoque seguro
“Si existe una cuenta, te enviamos las instrucciones de recuperación”
Esto evita que los atacantes validen direcciones de correo a través de la función de restablecimiento de contraseña.
Formularios de registro
Los sistemas de registro también pueden revelar, sin querer, usuarios existentes.
Ejemplo inseguro
“El nombre de usuario ya está en uso”
Enfoque más seguro
Mensajes de registro genéricos, combinados con flujos de validación o notificación por separado
Aunque la usabilidad y la experiencia de usuario importan, los sistemas que manejan información sensible pueden requerir protecciones adicionales para evitar el descubrimiento automatizado de cuentas.
Ataques de temporización: la forma oculta de enumeración de usuarios
Incluso cuando las aplicaciones usan mensajes de error genéricos, la enumeración de usuarios puede seguir ocurriendo a través de diferencias en los tiempos de respuesta.
Por ejemplo:
los nombres de usuario válidos pueden activar consultas a la base de datos
el hashing de contraseñas puede tardar más en las cuentas existentes
la generación de correos puede hacer más lentas las respuestas para usuarios reales
Los atacantes pueden medir estas diferencias en el tiempo de respuesta para determinar si las cuentas existen. Esta técnica se conoce comúnmente como ataque de temporización.
En Blue Trail Software, las pruebas de seguridad evalúan no solo las respuestas visibles, sino también el comportamiento del backend que podría filtrar información sensible sin querer.
Credential stuffing vs. ataques de fuerza bruta
La enumeración de usuarios suele aumentar la eficacia de dos tipos de ataque principales.
Credential stuffing
El credential stuffing utiliza combinaciones de usuario y contraseña robadas en brechas de datos anteriores para intentar inicios de sesión automatizados en múltiples plataformas.
Como muchos usuarios reutilizan sus contraseñas, los atacantes pueden comprometer cuentas con éxito cuando conocen nombres de usuario válidos.
Ataques de fuerza bruta
Los ataques de fuerza bruta prueban de forma sistemática múltiples combinaciones de contraseñas contra nombres de usuario conocidos.
La enumeración de usuarios ayuda a los atacantes a enfocarse solo en cuentas confirmadas, lo que hace que estos ataques sean más eficientes y difíciles de detectar a tiempo.
Cómo los equipos de QA y de pruebas de seguridad pueden detectar la enumeración de usuarios
Los procesos de QA enfocados en seguridad deben incluir pruebas de enumeración de usuarios en todos los flujos relacionados con la autenticación.
Los equipos deben evaluar:
los formularios de inicio de sesión
los sistemas de registro
los flujos de restablecimiento de contraseña
la funcionalidad de recuperación de cuentas
las respuestas de autenticación de las API
la consistencia de los tiempos de respuesta
el comportamiento de los mensajes de error
Las pruebas deben comparar:
nombres de usuario válidos vs. no válidos
direcciones de correo válidas vs. no válidas
diferencias en el tiempo de respuesta
la estructura de las respuestas de autenticación
En Blue Trail Software, las pruebas de seguridad implican cada vez más la colaboración entre ingenieros de QA, desarrolladores y equipos de DevSecOps para identificar vulnerabilidades sutiles antes del lanzamiento a producción.

Buenas prácticas para prevenir la enumeración de usuarios
Las organizaciones pueden reducir los riesgos de enumeración de usuarios con varias medidas de seguridad prácticas.
Usar mensajes de error genéricos
Los sistemas de autenticación deben evitar revelar si:
los nombres de usuario existen
las contraseñas son incorrectas
los correos están registrados
Usar mensajes consistentes reduce la fuga de información.
Normalizar los tiempos de respuesta
Las aplicaciones deben procesar las solicitudes de autenticación con tiempos similares, sin importar si la cuenta es válida. En algunos casos, puede ser necesario agregar retrasos artificiales para reducir la exposición a ataques de temporización.
Procesar las solicitudes de forma consistente
Por ejemplo:
las solicitudes de restablecimiento de contraseña pueden mostrar siempre un mensaje de éxito visible
los flujos del backend pueden mantenerse idénticos, sin importar si la cuenta existe
Esto ayuda a evitar diferencias de comportamiento que los atacantes puedan medir.
Implementar rate limiting
El rate limiting ayuda a prevenir los intentos automatizados de enumeración al restringir las solicitudes repetidas desde una misma fuente.
Usar CAPTCHA y protección contra bots
El CAPTCHA y las protecciones contra la automatización ayudan a reducir los ataques de descubrimiento de cuentas a gran escala.
Aplicar mecanismos de back-off exponencial
Aumentar progresivamente los retrasos de autenticación después de varios intentos fallidos hace que los ataques de fuerza bruta sean mucho menos viables.
Por ejemplo:
retraso de 1 segundo
retraso de 2 segundos
retraso de 4 segundos
retraso de 8 segundos
Esto aumenta drásticamente el tiempo que requieren los ataques automatizados.
Por qué importa un diseño de autenticación seguro
Los sistemas de autenticación están entre las áreas más atacadas de las aplicaciones modernas. Incluso las debilidades que parecen menores pueden:
exponer información de los usuarios
aumentar la eficiencia de los ataques
debilitar la seguridad de las cuentas
facilitar cadenas de ataque más grandes
Un diseño de autenticación seguro requiere atención a:
la usabilidad
el rendimiento
la privacidad
la consistencia de la seguridad
el comportamiento del backend
la experiencia de usuario
Las organizaciones que abordan de forma proactiva las vulnerabilidades sutiles mejoran su postura general de seguridad y reducen su exposición innecesaria.
Conclusión
Las vulnerabilidades de enumeración de usuarios pueden no parecer tan graves como las fallas de inyección o de ejecución de código, pero pueden darles a los atacantes información de reconocimiento valiosa que aumenta significativamente la eficacia de ataques más grandes.
Prevenir el descubrimiento de cuentas requiere una atención cuidadosa al diseño de la autenticación, a la consistencia de las respuestas y a prácticas de pruebas enfocadas en la seguridad.
En Blue Trail Software, creemos que una seguridad de aplicaciones sólida depende no solo de defenderse contra las vulnerabilidades críticas, sino también de eliminar las pequeñas fugas de información de las que dependen los atacantes para comprometer los sistemas con mayor eficacia.
Preguntas frecuentes sobre la enumeración de usuarios
¿Qué es la enumeración de usuarios?
La enumeración de usuarios es una vulnerabilidad de seguridad en la que una aplicación revela, sin querer, si existen ciertos nombres de usuario, direcciones de correo o cuentas en el sistema.
¿Por qué es peligrosa la enumeración de usuarios?
La enumeración de usuarios ayuda a los atacantes a identificar cuentas válidas, lo que aumenta la eficacia de los ataques de fuerza bruta, el credential stuffing, el phishing y los ataques dirigidos a cuentas.
¿Qué causa las vulnerabilidades de enumeración de usuarios?
Algunas causas comunes son:
mensajes de error de inicio de sesión distintos
las respuestas del restablecimiento de contraseña
los mensajes del registro
las diferencias en los tiempos de respuesta
flujos de autenticación inconsistentes
¿Qué es un ataque de temporización?
Un ataque de temporización mide las diferencias en los tiempos de respuesta de una aplicación para determinar si ciertas operaciones se comportan de forma distinta con cuentas válidas y no válidas.
¿Cómo pueden los desarrolladores prevenir la enumeración de usuarios?
Entre las buenas prácticas están:
mensajes de autenticación genéricos